Bezpieczeństwo

Shadow IT, Shadow AI: przyczajony tygrys, ukryty smok

Opublikowano

Statystyczny administrator IT zapytany o to, ilu aplikacji chmurowych używa się w jego organizacji, wskaże zazwyczaj na liczbę między 30 a 40. Prawdziwa skala zjawiska prawdopodobnie wpędziłaby go w bezsenność i/lub stany lękowe. Okazuje się, że w dużych firmach ilość aplikacji, z których na bieżąco korzystają pracownicy, wynosi ponad 1000. O większości z nich dział […]

Brak kategorii

Twój mail „traci ważność”? To oszustwo! Trwa zmasowana kampania phishingowa

Opublikowano

W dniach 3–4 czerwca 2026 r. wykryto zmasowaną, skoordynowaną kampanię phishingową wymierzoną w szczególności w instytucje edukacyjne i jednostki publiczne (m.in. w Polsce). Atakujący przejął prawdziwe konta e‑mail zaufanych instytucji, dlatego wiadomości wyglądają wiarygodnie i przechodzą wszystkie filtry (SPF, DKIM, DMARC).   Typowa treść fałszywych wiadomości dotyczy rzekomego wygasania konta lub hasła, np.:   „Hasło […]

Bezpieczeństwo

AI to tylko zasłona dymna. Największe luki masz pod nosem.

Opublikowano

W mediach dominuje narracja o rewolucji AI w cyberprzestępczości, jednak twarde dane z raportów za rok 2025 i prognozy na 2026 rok studzą ten entuzjazm. Sztuczna inteligencja, choć obecna, pełni rolę wspierającą, a nie sprawczą. Prawdziwym problemem organizacji – pozostaje kryzys podstawowej higieny cyfrowej. Zamiast obawiać się „autonomicznych wirusów”, decydenci powinni skupić się na tym, […]

Bezpieczeństwo

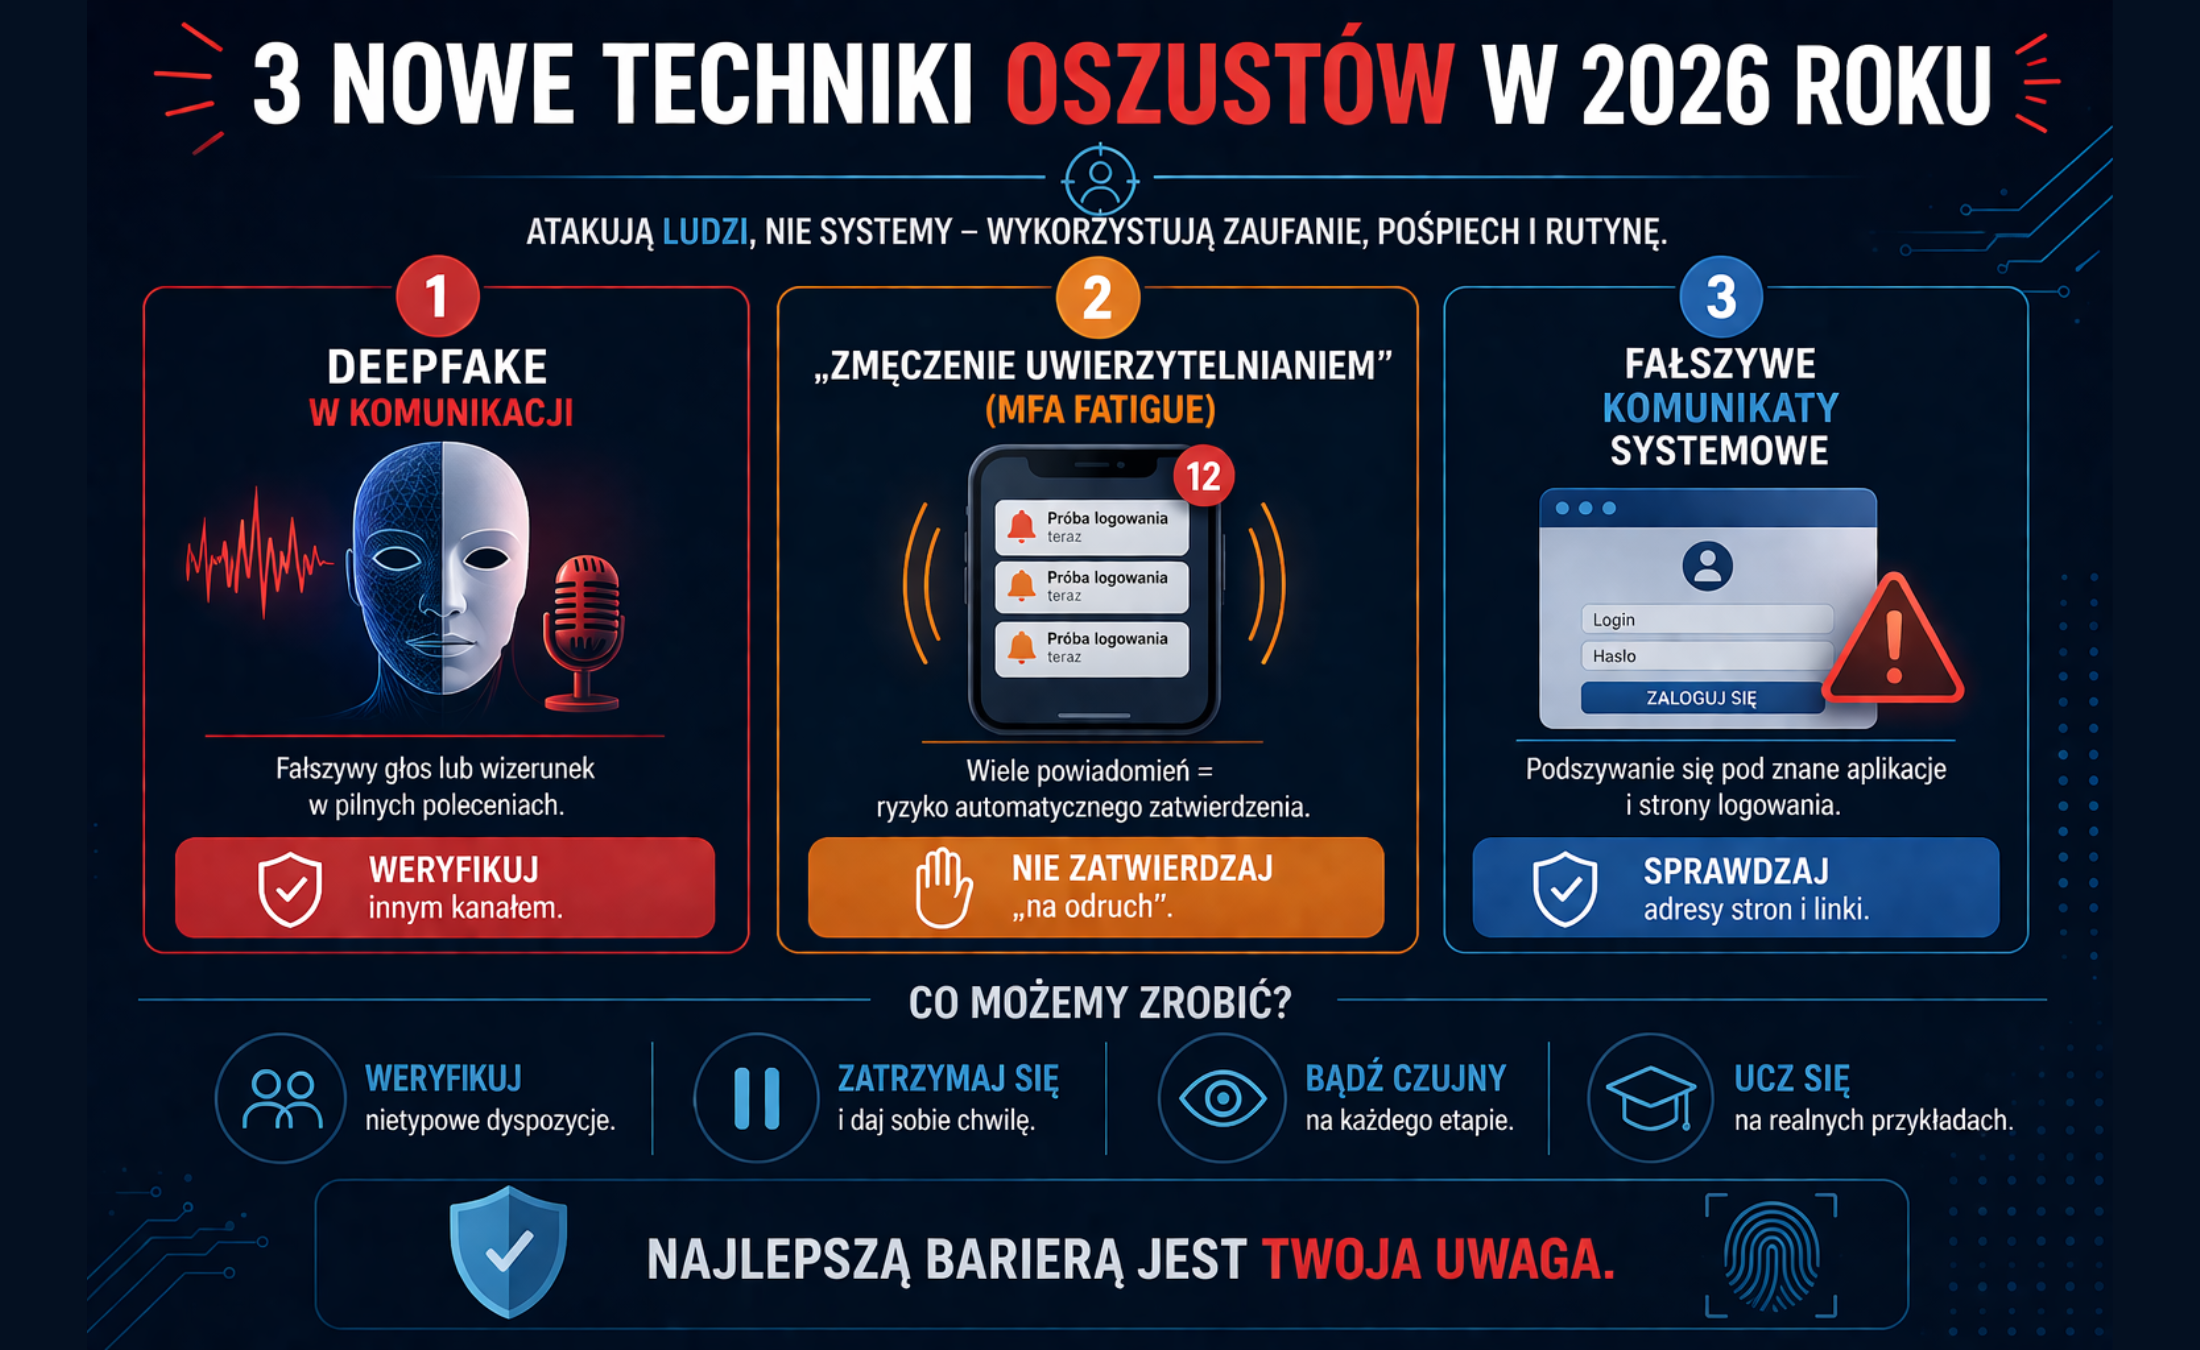
Jak działają oszuści w 2026? 3 nowe sposoby, które musisz znać

Opublikowano

W 2026 roku obserwujemy wyraźną zmianę w krajobrazie cyberzagrożeń. Ataki nie polegają już wyłącznie na przełamywaniu zabezpieczeń systemów informatycznych – ich głównym celem stał się człowiek, jego nawyki, rutyna oraz podatność na presję czasu. Cyberprzestępcy coraz rzadziej „włamują się” do organizacji – zamiast tego skutecznie przekonują użytkowników, aby sami udzielili im dostępu. Nowoczesne techniki oszustw […]

Bezpieczeństwo

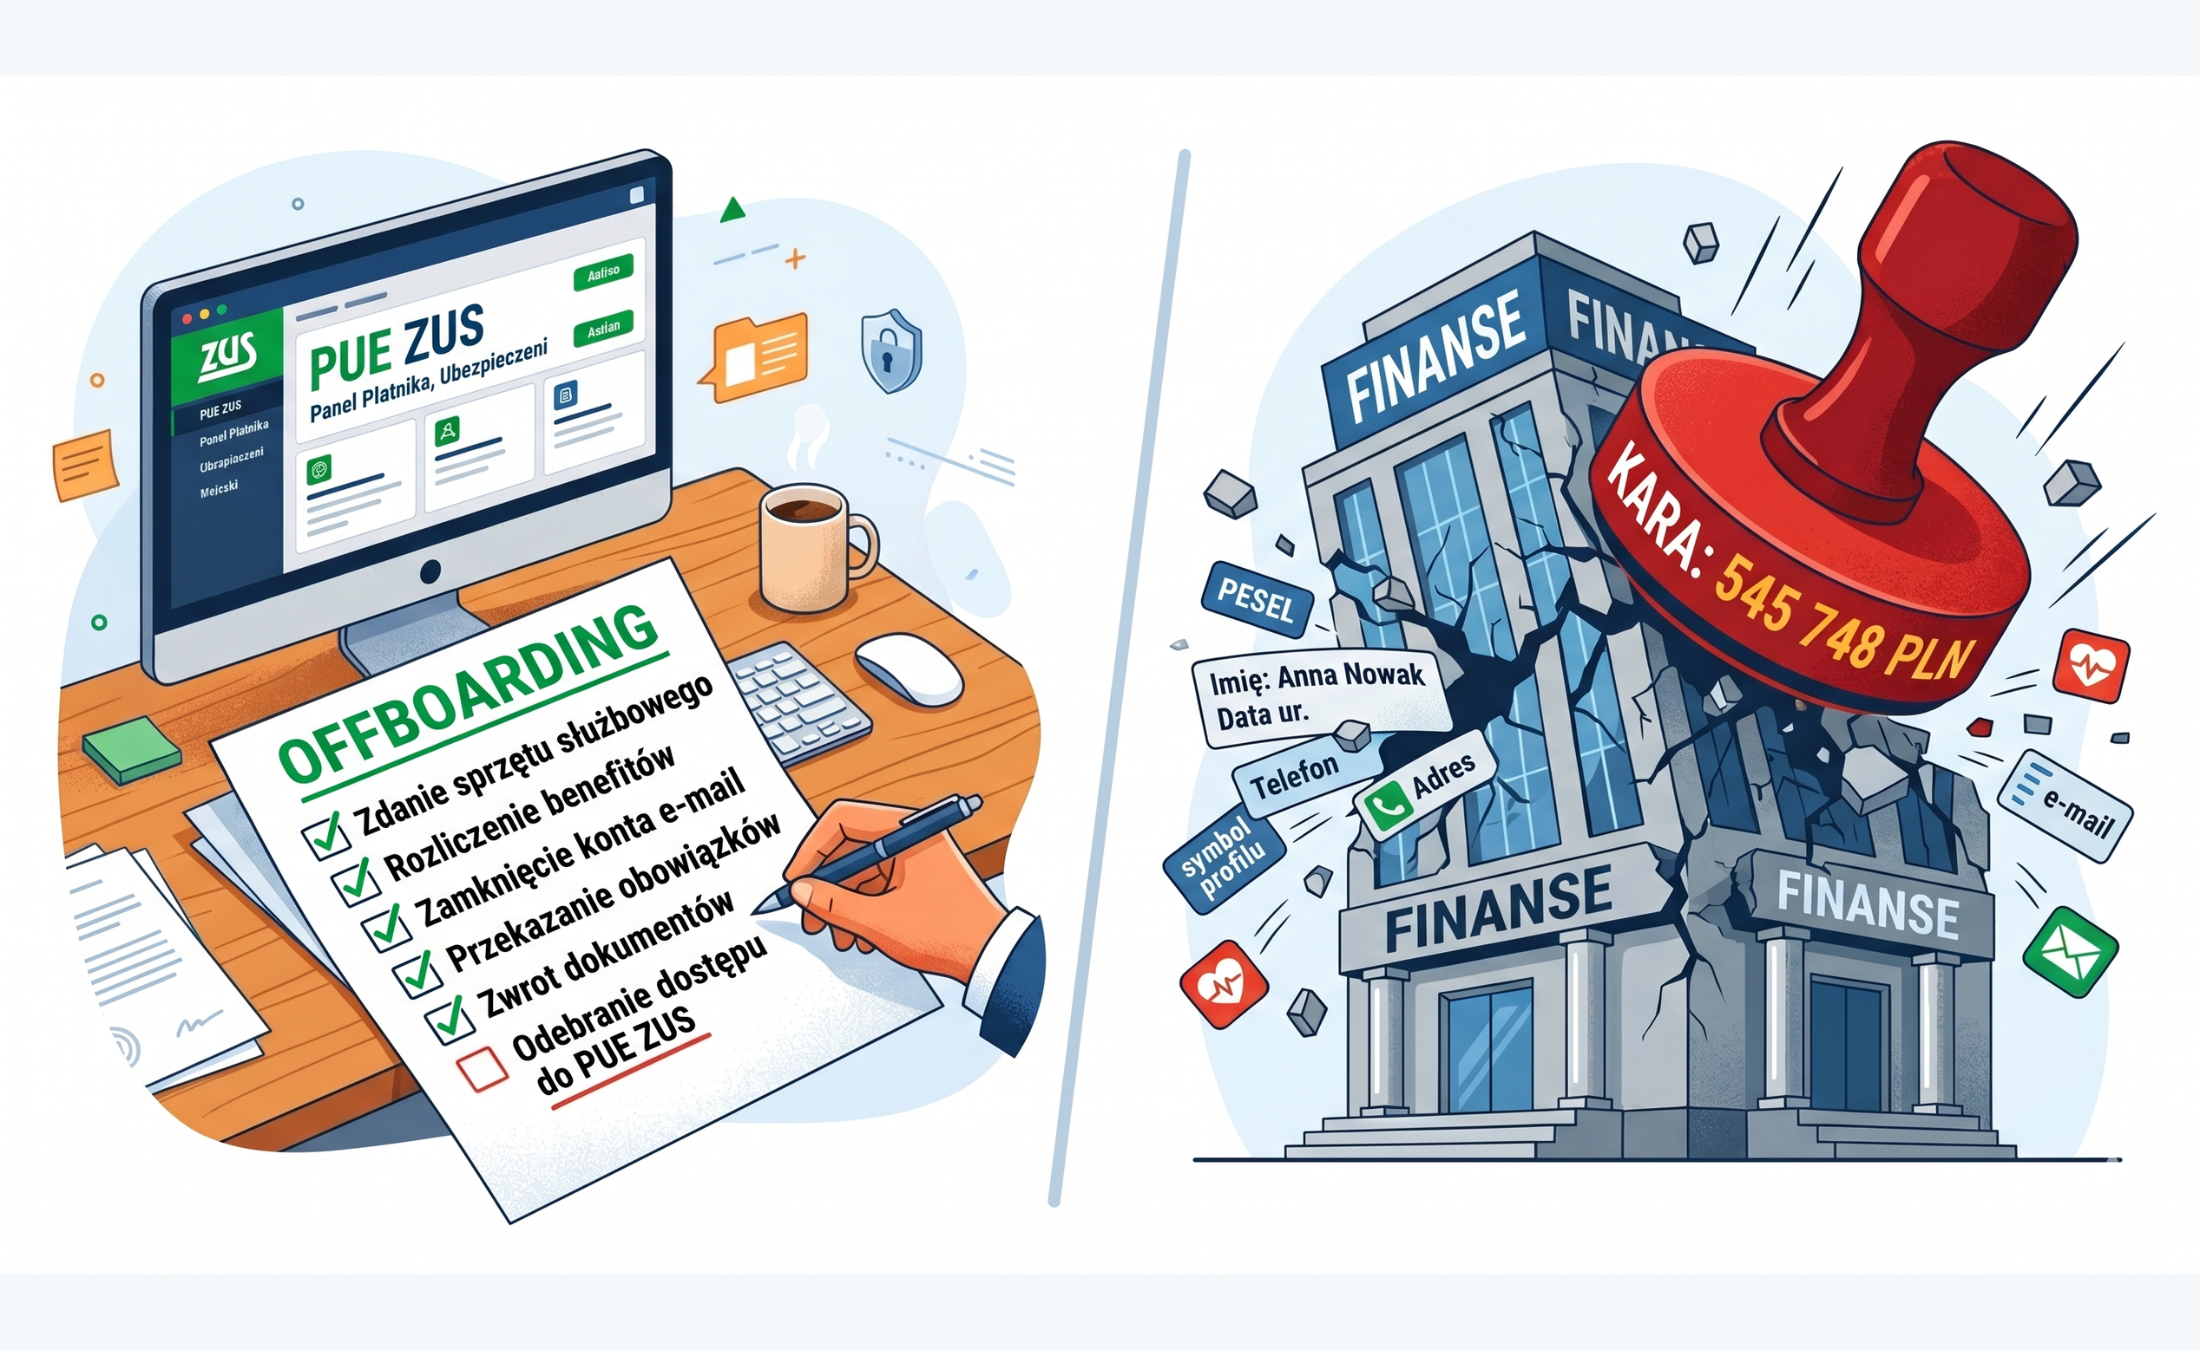
Cyfrowe „klucze” do firmy: Lekcja od Santandera za pół miliona złotych

Opublikowano

Rozstanie z pracownikiem to nie tylko uścisk dłoni prezesa i zwrot służbowego laptopa. To przede wszystkim moment krytyczny dla bezpieczeństwa danych osobowych. Najnowszy wyrok Naczelnego Sądu Administracyjnego (NSA) w sprawie Santander Bank Polska S.A. to jasny sygnał: za błędy w procesie offboardingu płaci się rekordowe kary. Wyobraźmy sobie scenariusz: pracownik odchodzi z firmy, oddaje sprzęt […]

Bezpieczeństwo

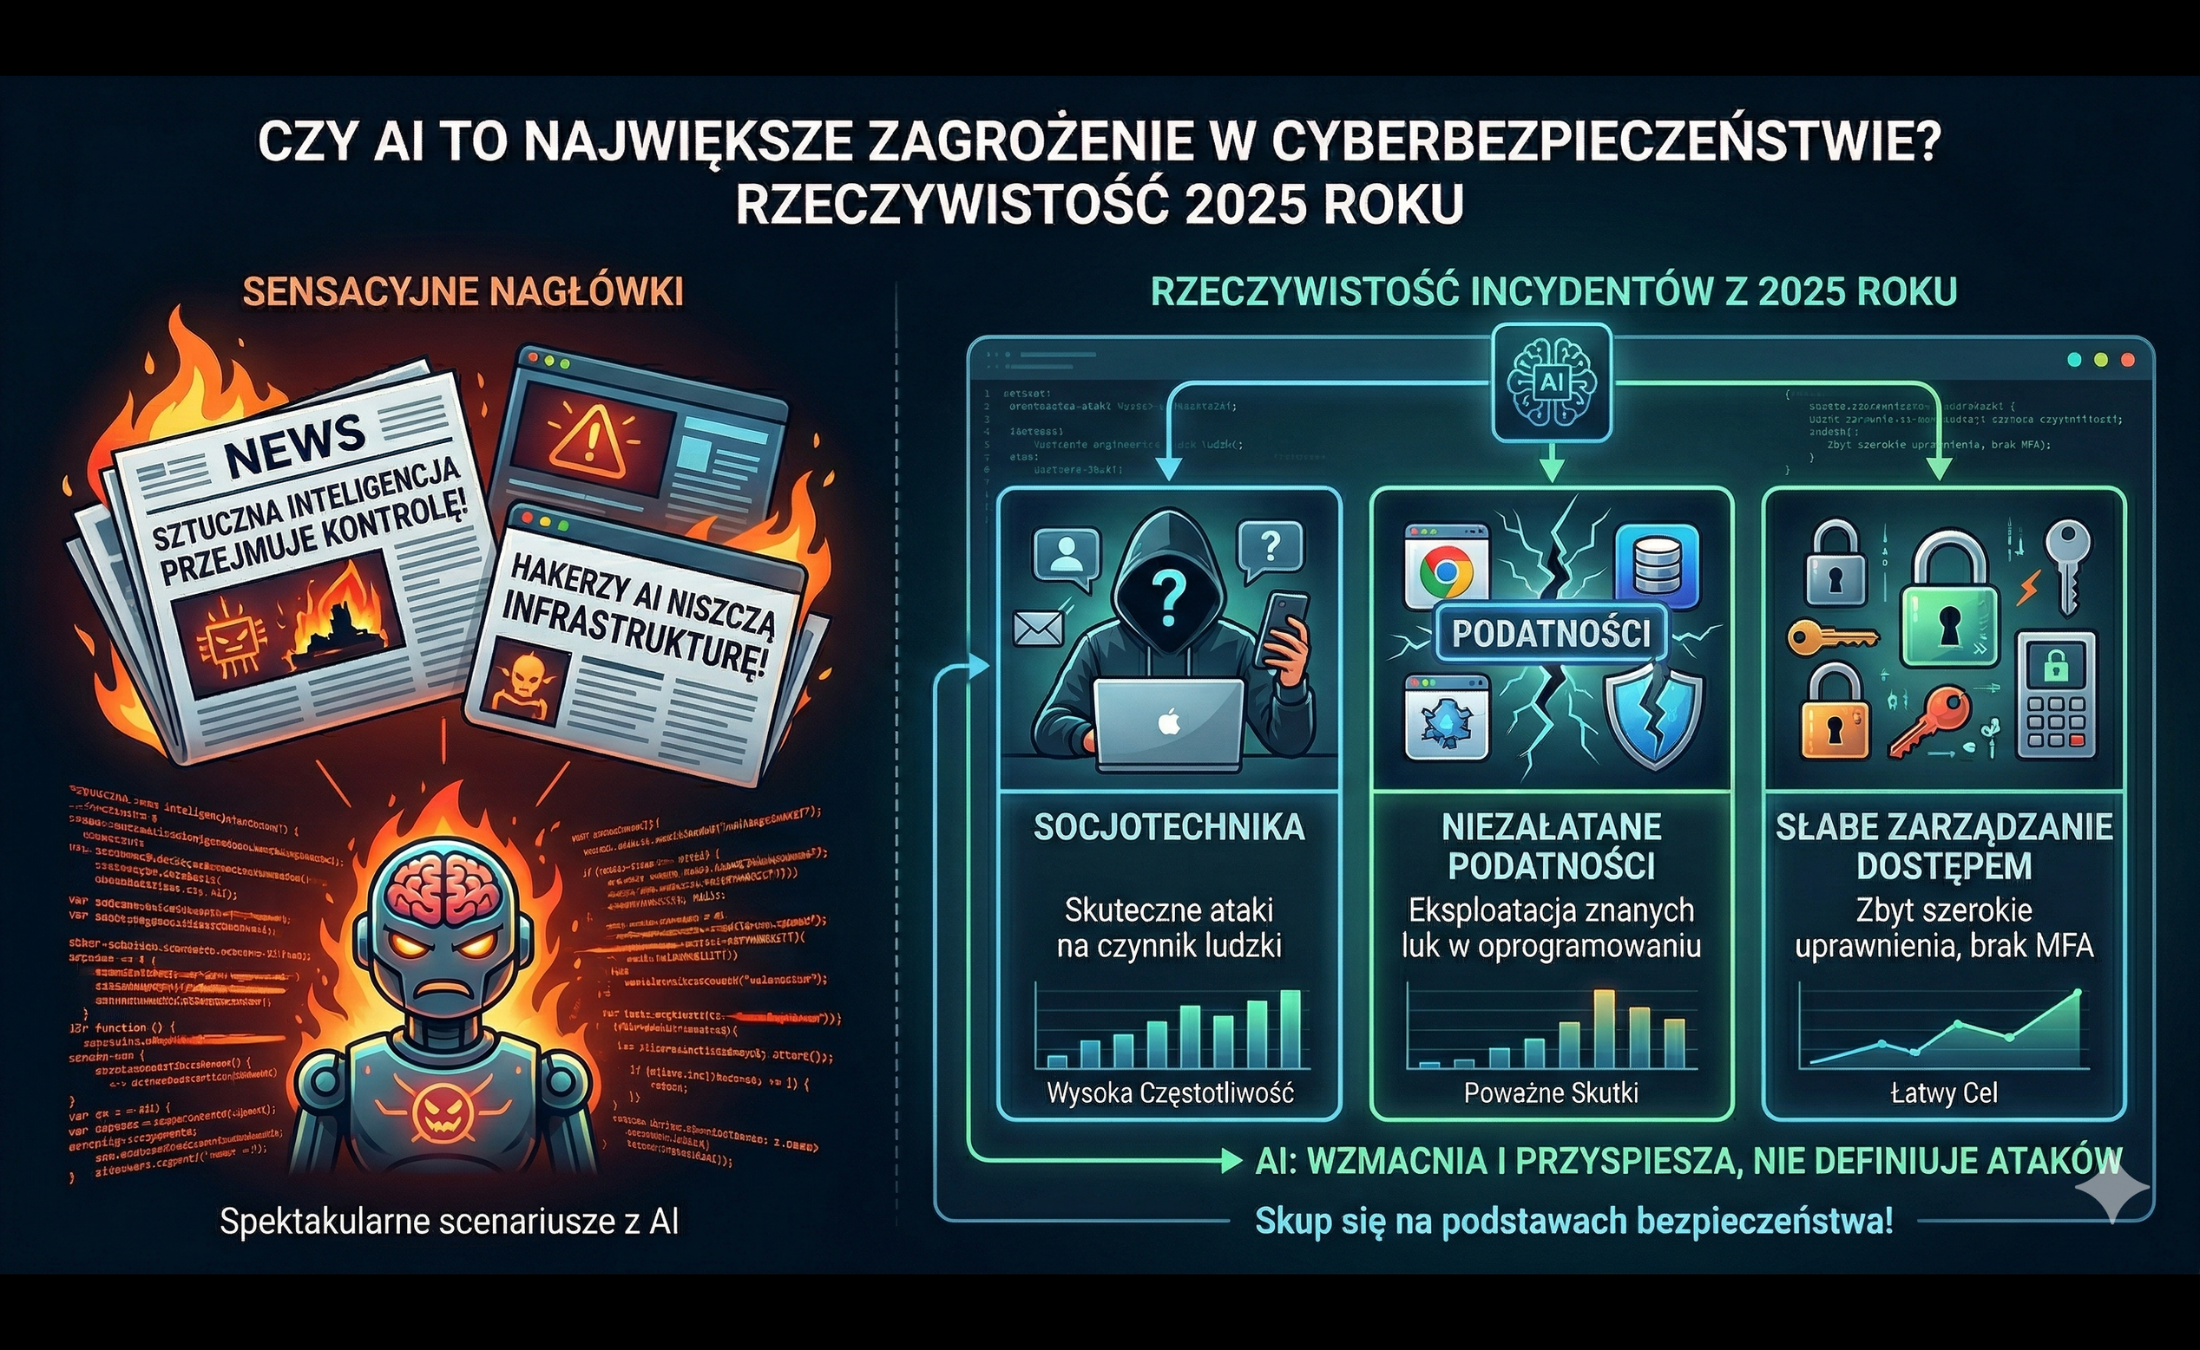
To nie AI jest największym zagrożeniem – więc co nim jest?

Opublikowano

Sztuczna inteligencja stała się w ostatnim czasie wygodnym symbolem cyberzagrożeń. Łatwo wyobrazić sobie scenariusze, w których autonomiczne systemy prowadzą ataki, podszywają się pod ludzi czy przejmują kontrolę nad infrastrukturą. Problem w tym, że rzeczywistość incydentów bezpieczeństwa w 2025 roku wygląda znacznie mniej spektakularnie – i przez to bardziej niebezpiecznie. Zdecydowana większość skutecznych ataków nie wynika […]

Bezpieczeństwo

Dlaczego większość organizacji przepłaca za cyberbezpieczeństwo?

Opublikowano

Od dwóch lat słyszymy to samo: „Nie masz SOC-a? Będziesz mieć problem.” W tym czasie usłyszałem wiele definicji Security Operations Center (SOC). Kiedyś sprawa była prostsza: miałeś zespół ludzi pracujących 24/7, wspólnie wyznaczaliście infrastrukturę krytyczną, ustalaliście sposób komunikacji, analizowaliście zdarzenia i… monitorowaliście. Dziś trudno się w tym połapać. XDR, EDR i inne „-ery”. SIEM-y, licencje, […]

Bezpieczeństwo

Cyberodporność JST: od formalnej zgodności do realnej skuteczności

Opublikowano

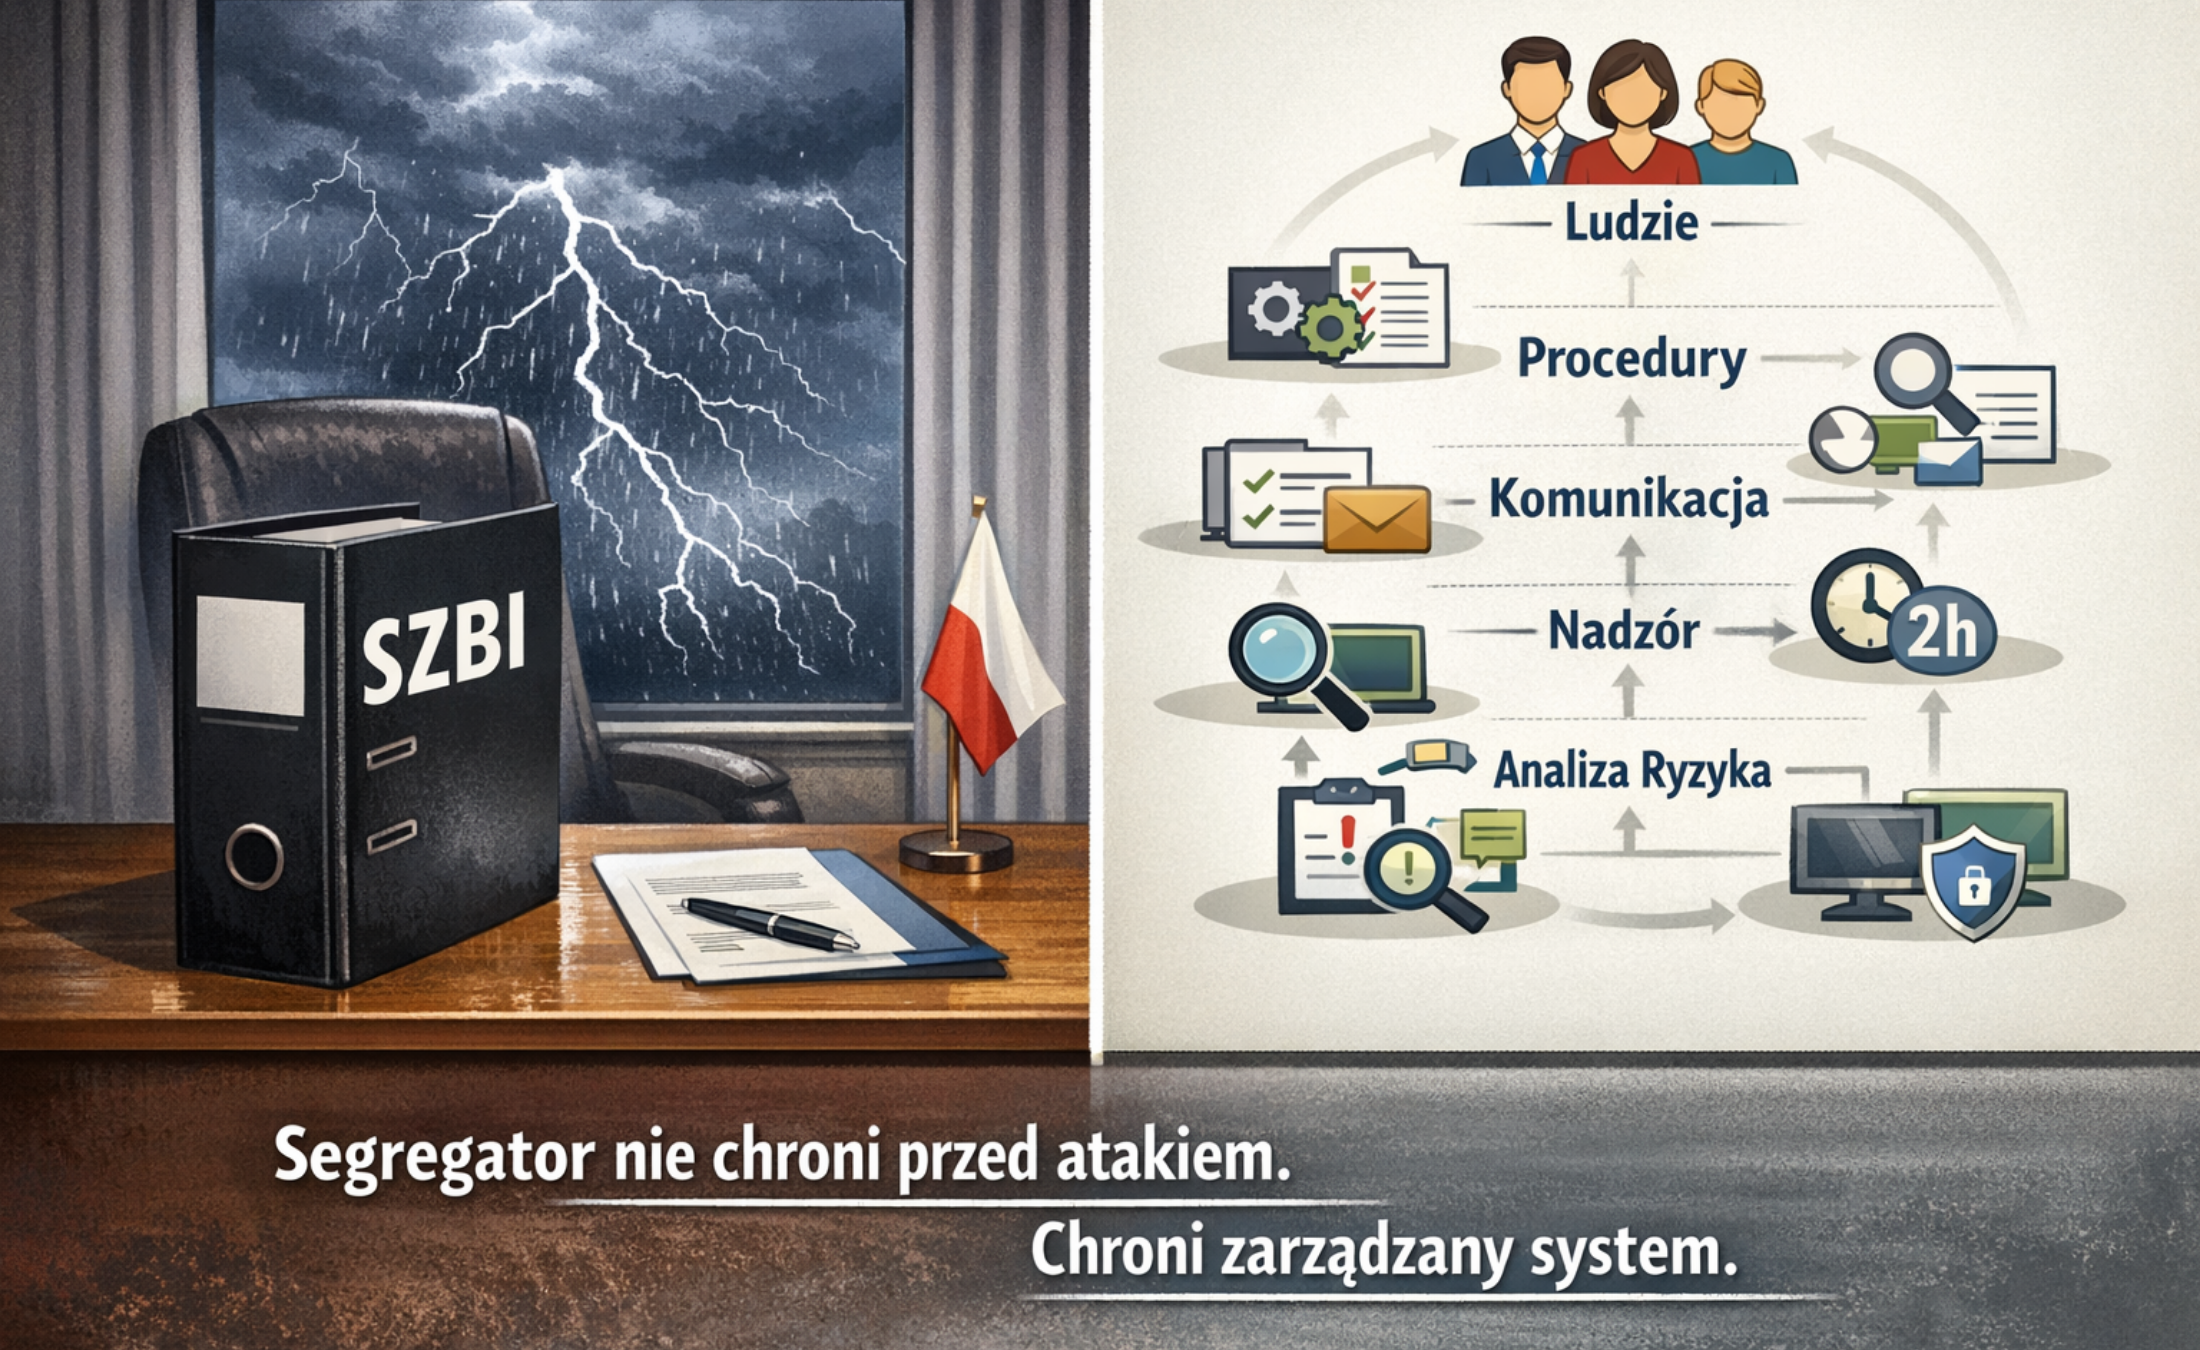
KSC u włodarzy: Cyberbezpieczeństwo będzie Cię słono kosztować, więc szykuj portfel (albo przeczytaj i podejmij świadome decyzje)   Program „Cyberbezpieczny Samorząd” to dla administracji publicznej szansa na realne wzmocnienie odporności, ale dla podmiotów nastawionych na szybki zysk – eldorado. Większość publicznych pieniędzy zamiast na realną ochronę, trafia do kieszeni „zaprzyjaźnionych firm”, sprzedających bezużyteczne segregatory dokumentacji […]

Brak kategorii

Plan kontroli sektorowych UODO na 2026 rok: Na co muszą przygotować się Administratorzy?

Opublikowano

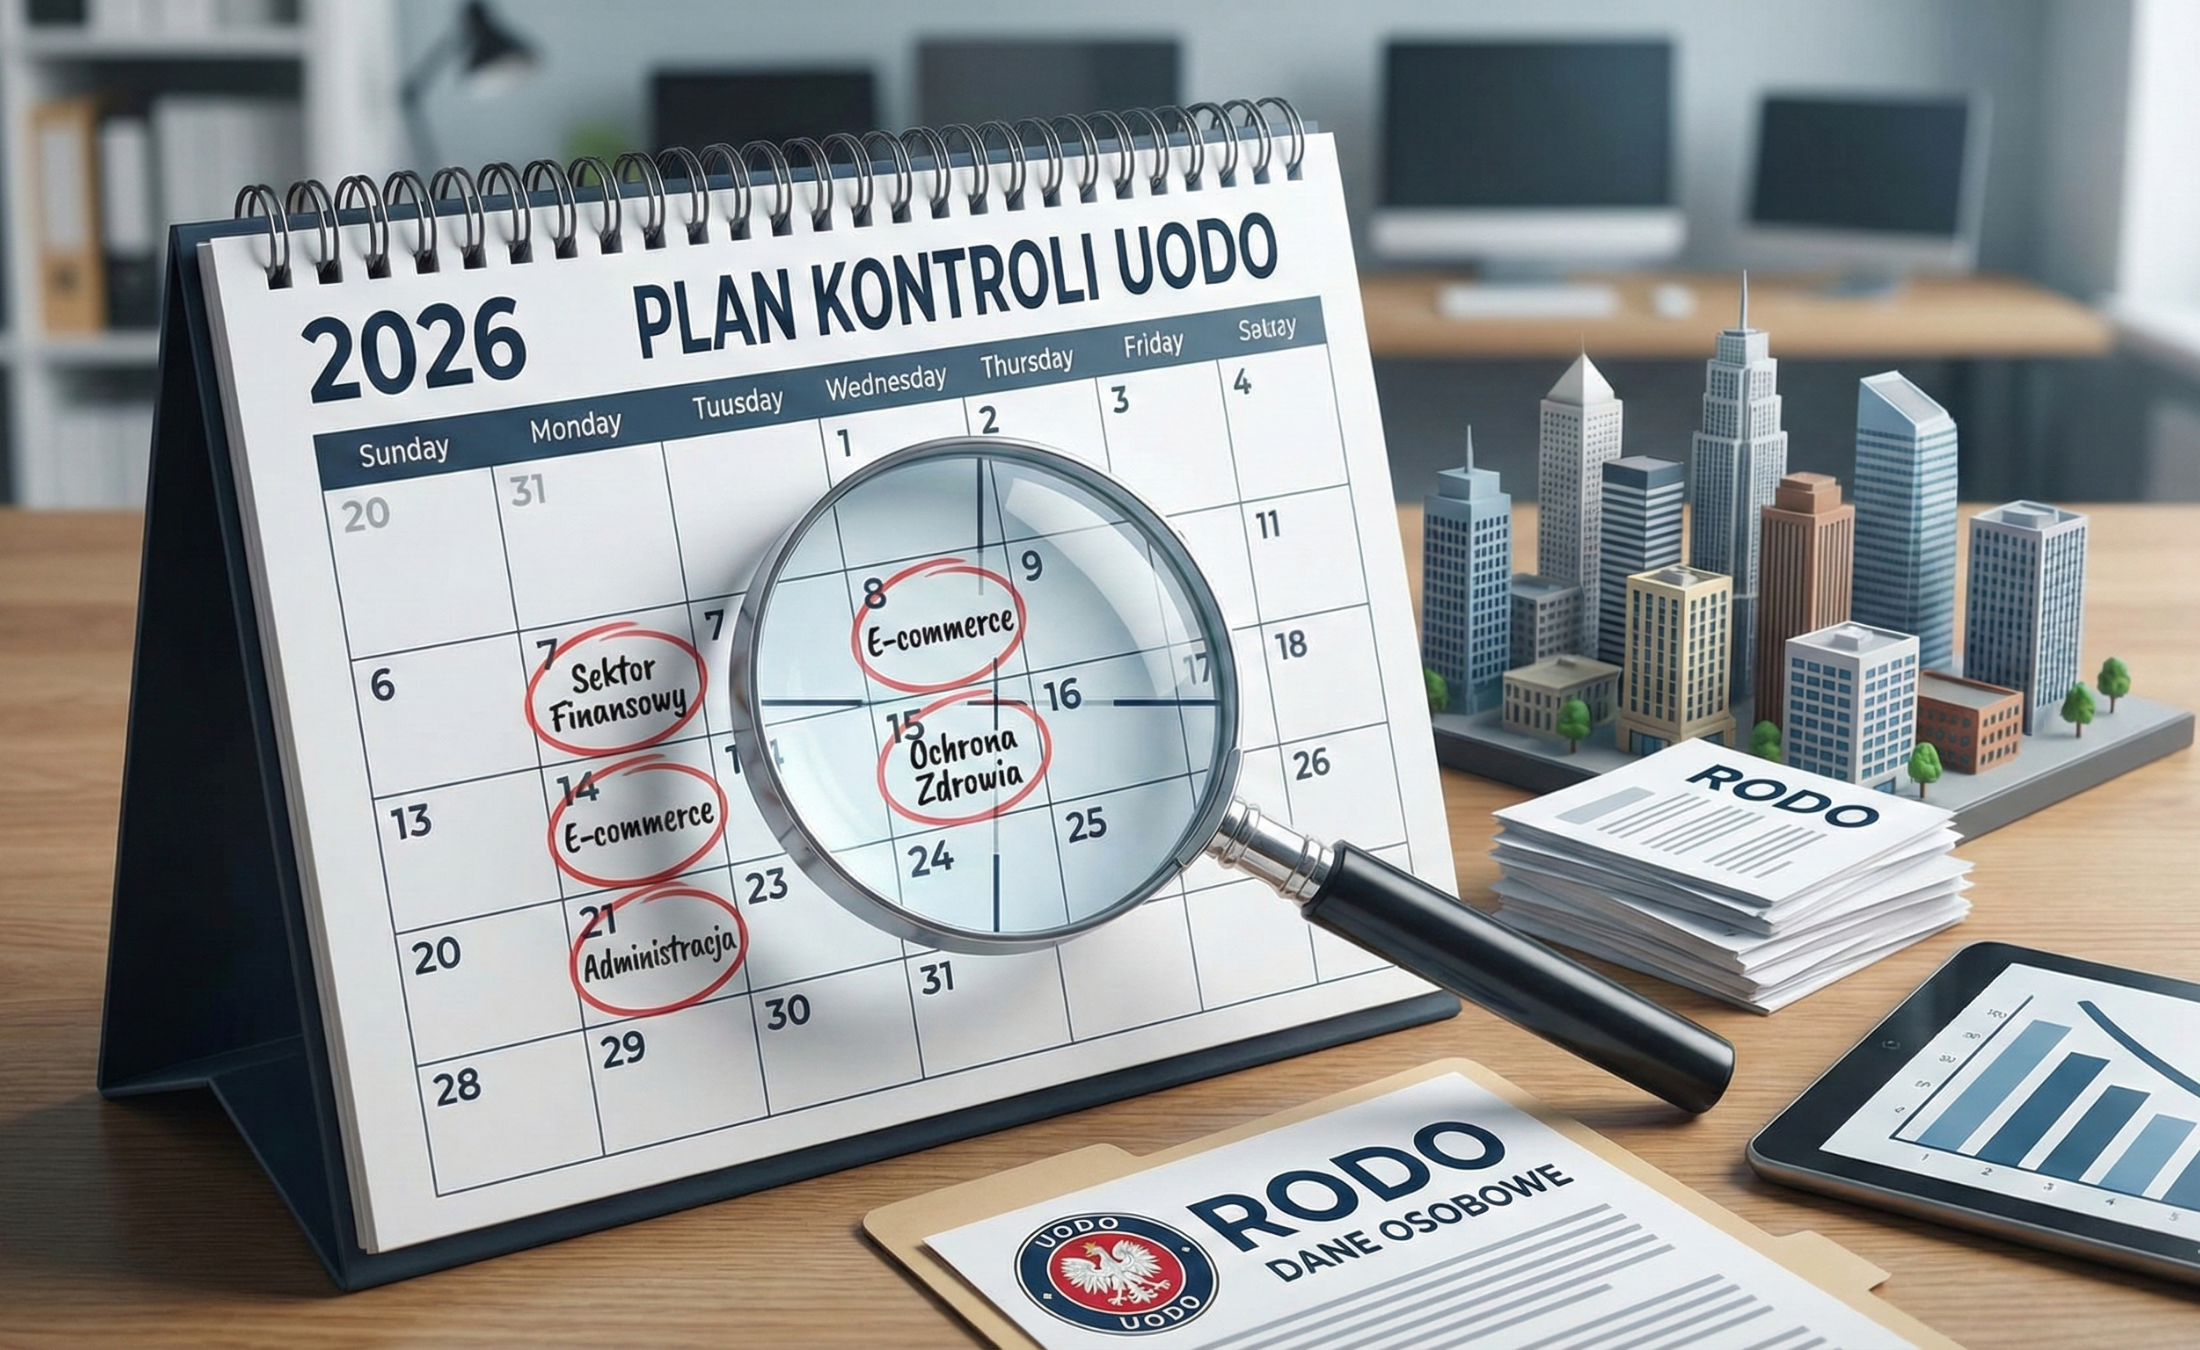
Urząd Ochrony Danych Osobowych odsłonił karty. Opublikowany plan kontroli sektorowych na rok 2026 to jasny sygnał dla administratorów danych: wiemy, co jest teraz najważniejsze.  W nadchodzących miesiącach inspektorzy skupią się tam, gdzie ryzyko naruszenia prywatności jest największe lub skala operacji – ogromna. Oto 5 kluczowych obszarów, które trafią pod lupę: Wielkie systemy, wielka odpowiedzialność UODO […]

Bezpieczeństwo

Pułapki w umowach – dlaczego tak ważna jest opinia IOD?

Opublikowano

W ostatnim czasie obserwujemy niepokojący trend na rynku usług IT. Dostawcy oprogramowania coraz śmielej konstruują umowy w taki sposób, by zminimalizować swoją odpowiedzialność, a całe ryzyko prawne i techniczne przerzucić na Ciebie – Administratora Danych. Zamiast partnerstwa, często otrzymujemy dokumenty pełne “haczyków”. Na co musisz uważać, zanim złożysz podpis? Czerwone flagi w umowach – 4 […]